 Richard van Hooijdonk
Cybercrime in het AI-tijdperk
Criminelen gebruiken AI om sneller, op grotere schaal en overtuigender toe te slaan. Deze keynote laat zien wat ze nu doen, wat er de komende jaren aankomt en hoe een weerbare organisatie AI in haar voordeel inzet.
Download de PDF van Cybercrime in het AI-tijdperk (PDF, 3 pagina's A4, 1,2 MB)Kies je lezing
Zes lezingen, elk af te stemmen op jouw sector en publiek.
 De AI-revolutie
 Agentic AI
 De organisatie van de toekomst
 Leiderschap en management in het AI-tijdperk
 Cybercrime in het AI-tijdperkJe bekijkt nu
 Trends 2040
Twijfel je welke lezing past? We adviseren je graag. Vertel ons over je publiek
Als aanvallen steeds slimmer en sneller worden, moet de verdediging mee veranderen. AI maakt cybercrime een vraagstuk voor de hele organisatie.
Cybercrime in het AI-tijdperk gaat over hoe criminelen AI nu al inzetten en hoe een organisatie weerbaar wordt. Richard sprak hierover al bij politie en defensie. Cybercrime was lang een vak. Wie wilde inbreken, oplichten of afpersen, had kennis nodig, of huurde die in. AI maakt die kennis voor veel meer criminelen bereikbaar: overtuigende phishing in vele talen, een gekloonde stem na een korte opname, agents die zelf zwakke plekken zoeken. Criminele groepen werken als bedrijven en verhuren hun aanvalssoftware als abonnement. De volgende stap is al zichtbaar: aanvallen die AI grotendeels zelf uitvoert. Via verbonden robots en auto's kan cybercrime ook fysieke gevolgen hebben. Krachtige quantumcomputers kunnen op termijn bepaalde veelgebruikte vormen van versleuteling breken. Daardoor kunnen gegevens die vandaag versleuteld worden buitgemaakt later alsnog leesbaar worden. Verdedigers hebben dezelfde technologie in handen, en meer: kennis van hun eigen organisatie, partners over de hele wereld en mensen die alert zijn. Deze keynote laat zien wat criminelen met AI kunnen, waar het naartoe gaat en hoe een organisatie weerbaar wordt. Wie zet AI straks het snelst in: de aanvaller of jouw organisatie?
Hoe criminelen AI gebruiken
Wat AI verandert aan phishing, fraude, afpersing en inbraken, en aan de manier waarop criminelen zich organiseren.
 Download de lezingPDF, 3 pagina's A4, 1,2 MB Cybercrime in het AI-tijdperk
- 01
Crime-as-a-service
Criminelen huren al jaren gereedschap en kennis in. AI vergroot dat aanbod: overtuigende phishing in vele talen en modellen zonder remmen.
- 02
Deepfakes en stemklonen
Een nagebootste stem of video van een bestuurder of familielid. Echt en nagemaakt zijn steeds lastiger uit elkaar te houden.
Een deepfake is beeld of geluid dat met AI is gemaakt of bewerkt, zodat iemand iets lijkt te zeggen of te doen wat nooit is gebeurd. Een stemkloon is de geluidsversie: met een korte opname uit een video online bootst AI een stem na. Criminelen gebruiken dat voor directeursfraude, waarbij een nagebootste bestuurder belt met een dringende betaalopdracht, en voor oplichting van families met een kind dat in nood lijkt. Er zijn gevallen bekend waarin een medewerker na een videogesprek met nagebootste collega's miljoenen overmaakte. Inmiddels kan een stem tijdens het gesprek zelf worden omgezet, zodat de oplichter live antwoordt met de stem van een ander. Wat je ziet en hoort, bewijst niet meer wie er aan de lijn is.
- 03
Fraude op industriële schaal
Synthetische identiteiten, nepwebshops en beleggingsfraude waarbij chatbots helpen om veel slachtoffers tegelijk te bespelen.
Bij online oplichting steken criminelen veel tijd in het winnen van vertrouwen. AI neemt een deel van dat werk over, zodat criminelen met minder mensen meer slachtoffers bereiken. Een synthetische identiteit is een niet-bestaande persoon uit echte en verzonnen gegevens, soms met een gezicht en een identiteitsbewijs die met AI zijn gemaakt. Criminelen openen er rekeningen mee. Nepwebshops staan met AI-teksten en -foto's snel online. Bij beleggingsfraude helpen chatbots om met veel slachtoffers tegelijk gesprekken te voeren, soms wekenlang, tot het vertrouwen groot genoeg is voor een eerste inleg. Banken en platforms zetten zelf AI in om afwijkende patronen te herkennen, zoals een nieuwe rekening die meteen veel geld doorsluist, en delen die signalen met elkaar en met de politie.
- 04
AI die zwakke plekken vindt
AI leest code, tast systemen af en vindt lekken die jarenlang onopgemerkt bleven. Ook criminelen experimenteren met deze techniek.
Een kwetsbaarheid is een zwakke plek in software of instellingen die een aanvaller kan misbruiken om binnen te komen, gegevens te stelen of iets te verstoren. Beveiligers zoeken er al langer naar met scanners; nu helpen AI-systemen daarbij, door code te lezen, systemen af te tasten en mogelijke ingangen uit te proberen. Zo komen fouten boven die jarenlang onopgemerkt bleven, en ook criminelen experimenteren ermee. De tijd tussen het bekend worden van een lek en het eerste misbruik kan daardoor korter worden. Een aanvaller die een onbekend lek vindt, kan binnendringen voordat er een beveiligingsupdate bestaat.
- 05
Gijzelsoftware als verdienmodel
Criminele groepen werken als bedrijven, met AI voor verkenning, onderhandeling en afpersing met gestolen gegevens.
Gijzelsoftware, ook ransomware genoemd, versleutelt de bestanden van een organisatie; de criminelen eisen losgeld voor de sleutel, en betalen is geen garantie voor herstel. Vaak stelen ze eerst gegevens en dreigen ze die te publiceren. Achter zulke aanvallen zitten groepen die werken als bedrijven, met ontwikkelaars, partners die de aanval uitvoeren, een helpdesk en onderhandelaars. AI helpt hen bij het verkennen van doelwitten, het doorzoeken van gestolen bestanden op gevoelige informatie en het opstellen van dreigberichten. Een deel van de groepen slaat het versleutelen inmiddels over: ze stelen alleen gegevens en dreigen die openbaar te maken. Dat gaat sneller, valt minder op en treft een organisatie waar het pijn doet, in het vertrouwen van klanten.
- 06
De nepsollicitant
Een kandidaat met een verzonnen cv, een gestolen identiteit en soms een AI-gezicht solliciteert op afstand. Eenmaal aangenomen heeft hij de sleutels.
- 07
Aanvallen op AI zelf
Verborgen opdrachten, vergiftigde trainingsdata en gestolen modellen. De AI van de organisatie is zelf een doelwit.
Hoe meer een organisatie met AI werkt, hoe aantrekkelijker die AI wordt als doelwit. Bij een verborgen opdracht, ook promptinjectie genoemd, staat in een mail, document of webpagina een instructie die een AI-assistent als opdracht opvat, bijvoorbeeld om vertrouwelijke gegevens door te sturen. Bij datavergiftiging stoppen aanvallers foute voorbeelden in de gegevens waarvan een model leert. En een getraind model is zelf waardevol en kan worden gestolen. Het risico groeit vooral bij agents: AI die zelf mails leest, systemen opent en handelingen uitvoert. Wie zo'n agent misleidt, laat hem het werk van een inbreker doen, met de rechten van een collega.
- 08
Nepnieuws als wapen
Een nepverklaring van een topbestuurder of een nagemaakte rampfoto: desinformatie met AI kan beurskoersen bewegen en reputaties beschadigen.
- 09
Inbraak via de keten
Eén besmette update of softwarebouwsteen kan duizenden klanten tegelijk raken. AI helpt aanvallers een ingang in de keten te vinden.
Met AI kunnen verdedigers miljoenen signalen tegelijk volgen en een aanval zien aankomen. Wie mensen, partners en AI als één team laat werken, maakt van veiligheid de basis om met vertrouwen te vernieuwen.
Richard van Hooijdonk
De toekomst van criminaliteit
Waar criminaliteit over vijf tot vijftien jaar kan staan: aanvallen die zichzelf uitvoeren, versleuteling die breekt en misdaad die uit het scherm stapt.
- 10
 Begint nu
De aanval die zichzelf uitvoert
De eerste aanvallen waarin AI het meeste werk doet, zijn gemeld. Straks verkennen, inbreken en onderhandelen agents bij duizenden doelwitten tegelijk.
- 11
 Toekomstscenario
Als versleuteling breekt
Een toekomstige quantumcomputer kan veelgebruikte versleuteling breken. Criminelen en staten verzamelen versleutelde gegevens alvast.
- 12
 Toekomstscenario
Misdaad stapt uit het scherm
Robots, drones en zelfrijdende auto's gaan samenwerken en hun werk zelf plannen. Wie hun aansturing hackt, kan de straat en het magazijn raken.
De andere kant kritieke infrastructuur
Waarom stroom, water, zorg en havens kwetsbaar zijn, waar misdaad en conflict elkaar raken en hoeveel toezicht een veilige samenleving wil.
- 13
Kritieke infrastructuur als prooi
Energie, water, ziekenhuizen, havens en netwerken draaien deels op oude besturing die nu online is, en dus op afstand bereikbaar.
Kritieke infrastructuur is alles waar een samenleving niet zonder kan: stroom, drinkwater, zorg, betalingsverkeer, havens en telecom. Veel installaties worden aangestuurd door besturingssystemen die tientallen jaren meegaan en nooit voor internet zijn ontworpen. Nu ze op afstand worden beheerd, zijn ze ook op afstand bereikbaar. Voor criminelen is dat aantrekkelijk: wie stilstand veroorzaakt, kan veel geld eisen. Dezelfde AI die een beveiligingsteam helpt om zwakke plekken in de besturing op te sporen en te dichten, helpt een aanvaller om ze te vinden en te misbruiken. Omdat een aanval hier de fysieke wereld raakt, met stilgevallen pompen of een wijk zonder stroom, zijn er maatregelen nodig die verder gaan dan het kantoornetwerk.
- 14
Criminelen in dienst van staten
Sommige overheden laten criminele groepen inbreken, saboteren en spioneren. Voor het slachtoffer lijkt het gewone cybercrime.
Een statelijke actor is een overheid, of een groep die in opdracht van een overheid werkt. Sommige overheden laten het zichtbare werk steeds vaker over aan criminelen: een hackersgroep die een netwerk binnendringt, een ingehuurde handlanger die gegevens steelt of een systeem platlegt. Europol beschrijft hoe criminele netwerken optreden als verlengstuk van staten die willen ontwrichten. Voor de getroffen organisatie ziet zo'n aanval eruit als gewone cybercrime, terwijl het doel spionage of sabotage kan zijn. AI maakt het verkennen van doelwitten en het maken van desinformatie eenvoudiger. Een kleine aanval op één bedrijf kan zo deel zijn van een groter patroon, dat pas zichtbaar wordt als bedrijven, overheid, politie en inlichtingendiensten hun signalen samenvoegen.
- 15
Veilig en vrij
AI kan netwerkverkeer en gedrag van mensen steeds nauwkeuriger volgen. Daarmee wordt de grens tussen veiligheid en toezicht een keuze.
De weerbare organisatie
Hoe een organisatie zich wapent tegen criminelen met AI: mens en AI in één team, nieuwe rollen, een bestuur dat richting geeft en partners over de hele wereld.
- 16
De AI-first organisatie
In cyberveiligheid doet AI het herhalende en voorspellende werk, en ontdekt het dreigingen sneller dan mensen ooit kunnen. Het team oordeelt en kiest.
- 17
Verdedigen met AI
AI ziet afwijkend gedrag in netwerken, gestolen accounts en misbruikte leveranciersrechten, en kan binnen seconden ingrijpen.
Een beveiligingsteam krijgt dagelijks grote aantallen meldingen, vaak vooral ruis. AI helpt het verschil te zien. Het systeem leert hoe een netwerk zich normaal gedraagt en slaat alarm bij afwijkingen: een account dat midden in de nacht grote hoeveelheden bestanden ophaalt, een leverancier die ineens in systemen komt waar hij niets te zoeken heeft. Bij een duidelijke aanval kan AI binnen seconden ingrijpen, door een account te blokkeren of een apparaat los te koppelen. In de AI-first beveiliging is AI de eerste lijn: AI waakt, sorteert en zoekt sporen uit, de analist oordeelt bij twijfel en beslist over de grote stappen. De volgende stap zijn verdedigende agents die een aanval zelfstandig volgen en terugdringen, terwijl de mens meekijkt.
- 18
Nieuwe rollen in de beveiliging
Specialisten die de eigen AI aanvallen om die te testen, mensen die toezicht houden op verdedigende agents, en analisten die met AI werken.
Met AI verandert de samenstelling van het werk in de beveiliging. Bestaande rollen krijgen nieuwe taken en er komen specialismen bij: de red teamer die de eigen AI-systemen aanvalt om zwakke plekken te vinden voordat een crimineel dat doet, de specialist die beoordeelt welke AI-toepassingen veilig genoeg zijn om in te zetten, en mensen die toezicht houden op verdedigende agents en bepalen wat zo'n agent zelf mag blokkeren. De analist verandert mee: AI neemt het sorteren en uitzoeken over, de analist kiest, oordeelt en grijpt in. Ook buiten IT komen er taken bij: bij de financiële afdeling, die nagemaakte betaalopdrachten moet herkennen, en bij HR, dat moet weten of een sollicitant echt bestaat.
- 19
Weerbaarheid als bestuurstaak
Regels maken bestuurders verantwoordelijk voor digitale veiligheid. In de AI-first organisatie beslissen zij ook wat AI zelf mag doen.
Digitale veiligheid is een bestuursvraag geworden. Regels voor netwerk- en informatiebeveiliging maken bestuurders van veel organisaties verantwoordelijk voor het beheersen van cyberrisico's: ze moeten er zelf kennis van hebben en toezien op de uitvoering. Met AI die zelfstandig handelt, krijgt die verantwoordelijkheid een nieuwe dimensie. In een AI-first organisatie, die bij elk proces eerst kijkt wat AI kan doen, beslist het bestuur ook over de bevoegdheden van systemen die sneller reageren dan mensen: welke gegevens ze zien en wat ze zelf mogen doen. Een verdedigende agent kan een account afsluiten terwijl een medewerker aan een spoedlevering werkt. Digitale veiligheid raakt zo rechtstreeks aan dienstverlening en continuïteit, en wordt een deel van de strategie.
- 20
De mens als eerste verdediging
Veel aanvallen beginnen bij een mens. In een cultuur waarin melden normaal is, wordt elke medewerker een sensor.
Veel aanvallen beginnen bij een mens: een klik, een telefoontje, een betaling onder tijdsdruk. Daarom bepaalt cultuur zoveel. Een medewerker die een verkeerde klik meteen meldt, geeft het beveiligingsteam de kans om in te grijpen voordat de schade groot is; schaamte en zwijgen geven de aanvaller tijd. Een meldcultuur zonder schuldvraag maakt van elke medewerker een sensor. Die rol wordt groter nu AI aanvallen persoonlijker maakt: een bericht dat verwijst naar het project van gisteren, of de stem van de eigen leider aan de telefoon. Techniek neemt een deel van de last over, zoals inloggen met een passkey die op een nagemaakte website niet werkt. Het oordeel van een alerte collega blijft het laatste vangnet.
- 21
De toekomstacademie
Echte incidenten worden lesstof in een toekomstacademie, waar ervaren medewerkers en nieuwkomers geregeld oefenen met AI en nieuwe technologie.
- 22
Samen sterker dan de crimineel
Criminelen werken wereldwijd samen. Verdedigers ook: in internationale ecosystemen van bedrijven, onderzoekers, politie en overheden.
Een aanval wordt in het ene land bedacht, in een tweede uitgevoerd en in een derde verzilverd. Geen organisatie en geen land houdt dat alleen tegen. De weerbare organisatie is daarom deel van een ecosysteem dat over grenzen heen werkt: informatiedelingscentra per sector, computercrisisteams die wereldwijd met elkaar verbonden zijn, en beveiligingsbedrijven en onderzoekers die nieuwe werkwijzen van criminelen snel met elkaar delen. Europol en Interpol brengen politie, justitie en bedrijven samen in operaties die criminele diensten offline halen. Via een internationaal initiatief van politie en bedrijven krijgen slachtoffers van gijzelsoftware gratis sleutels om hun bestanden terug te halen. Hoe weerbaar een organisatie is, hangt steeds meer af van de kwaliteit van haar ecosysteem.
Op het podium
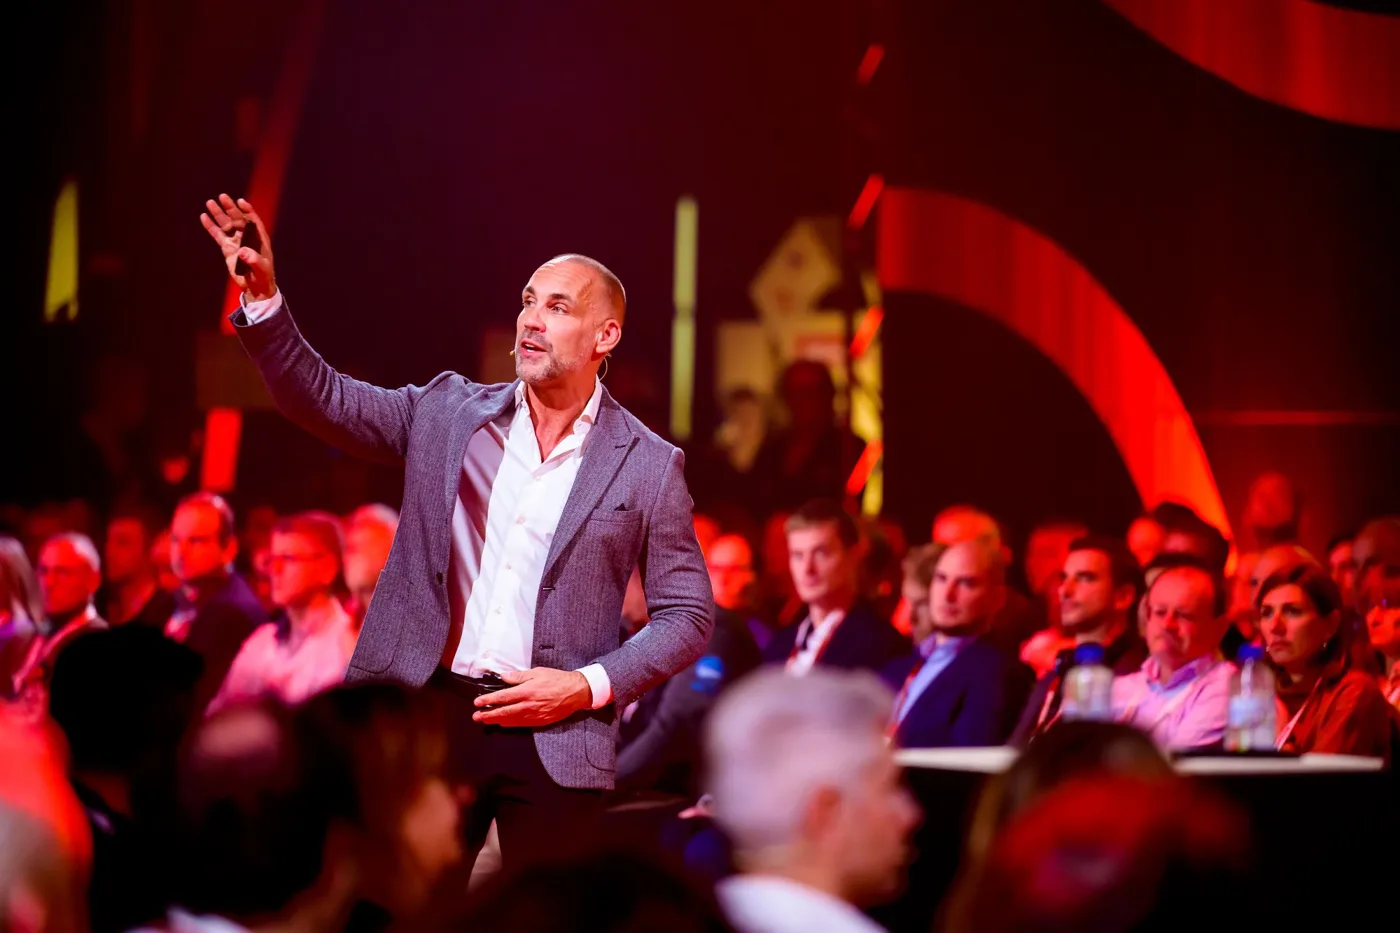
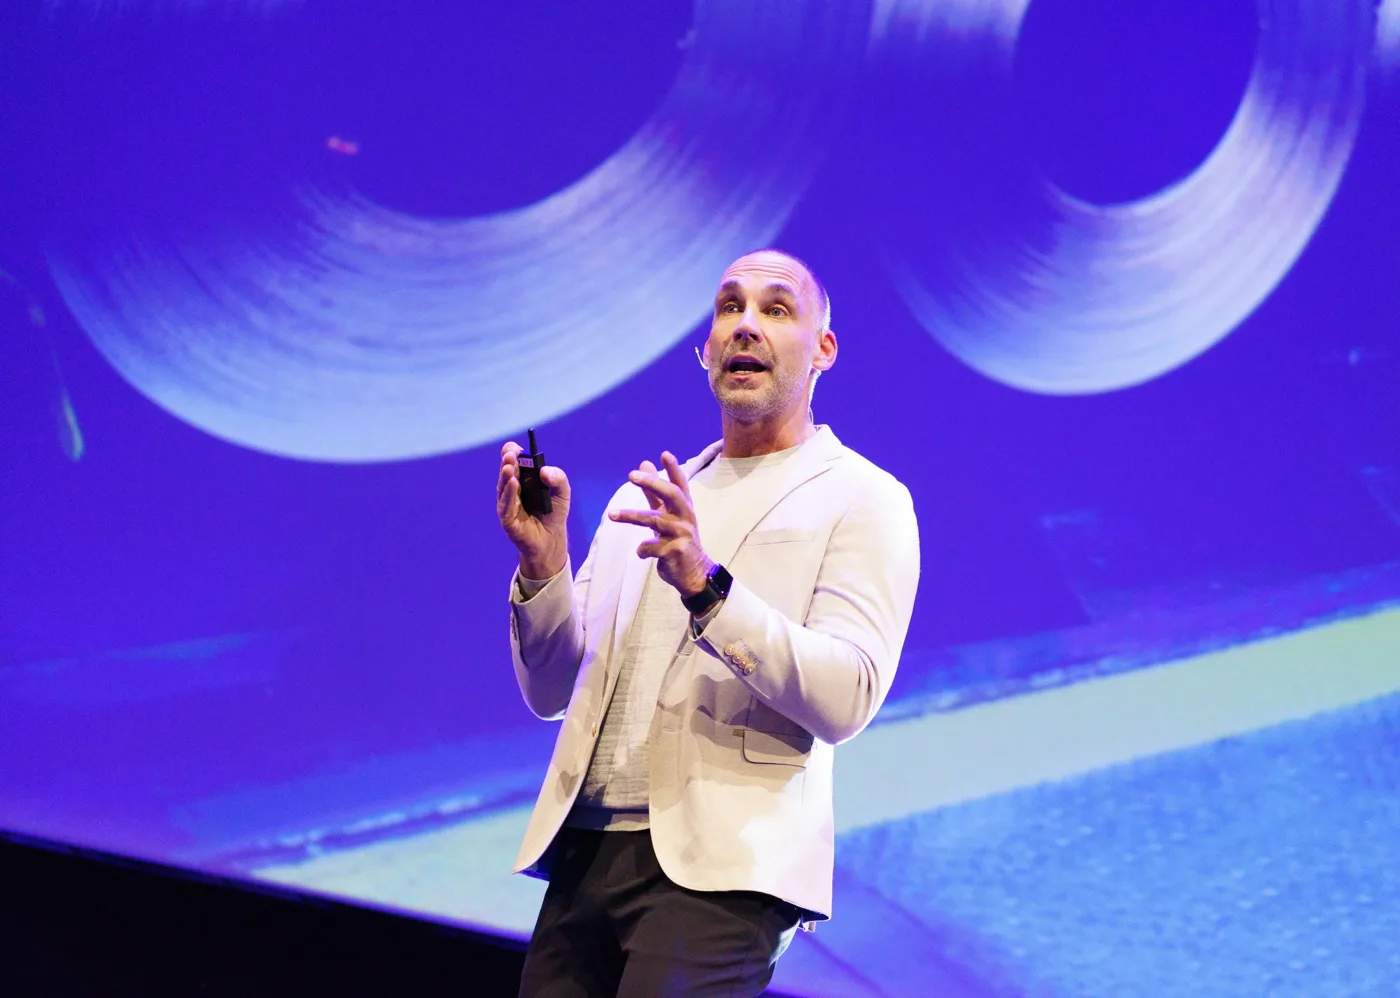
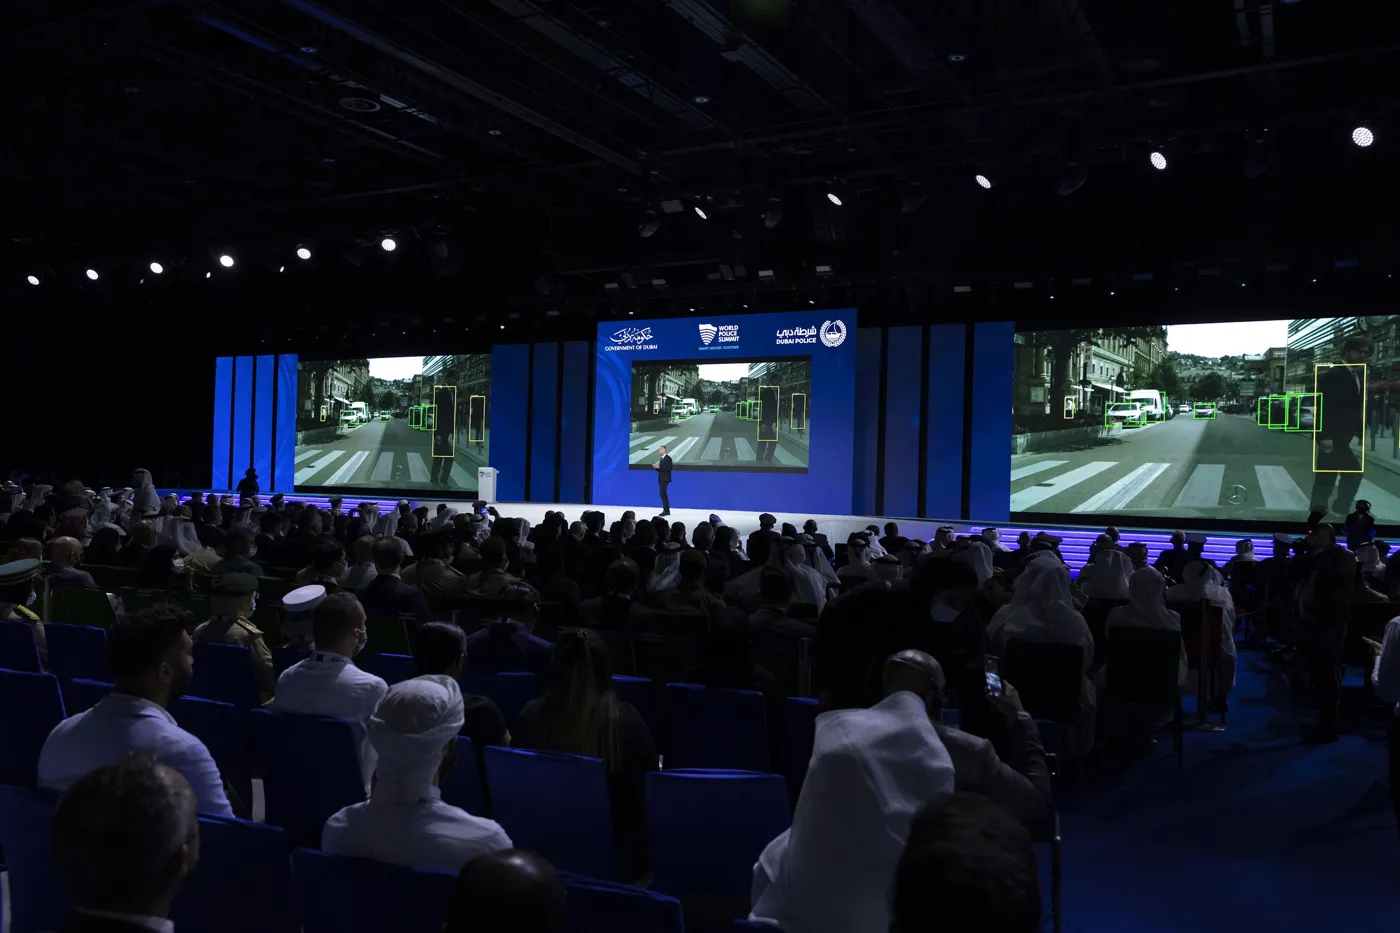
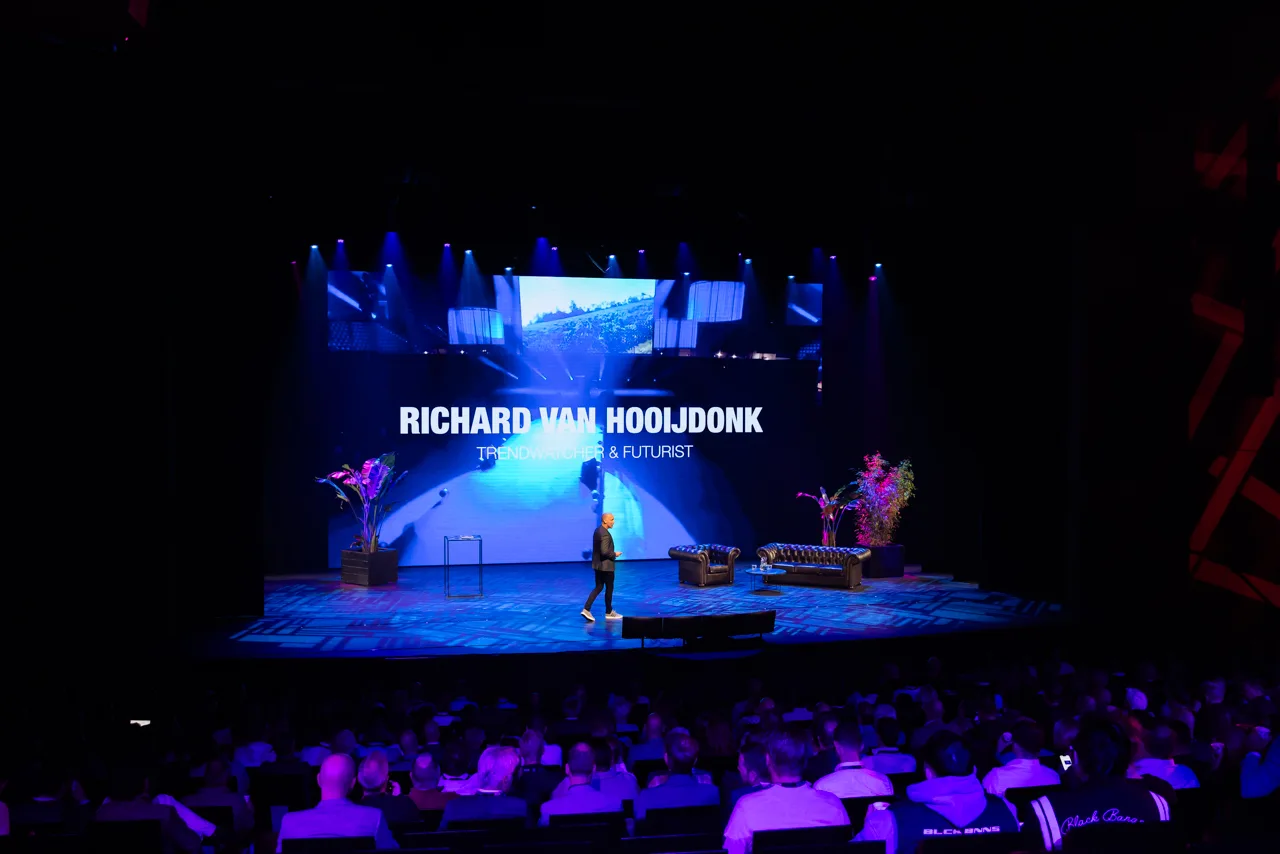
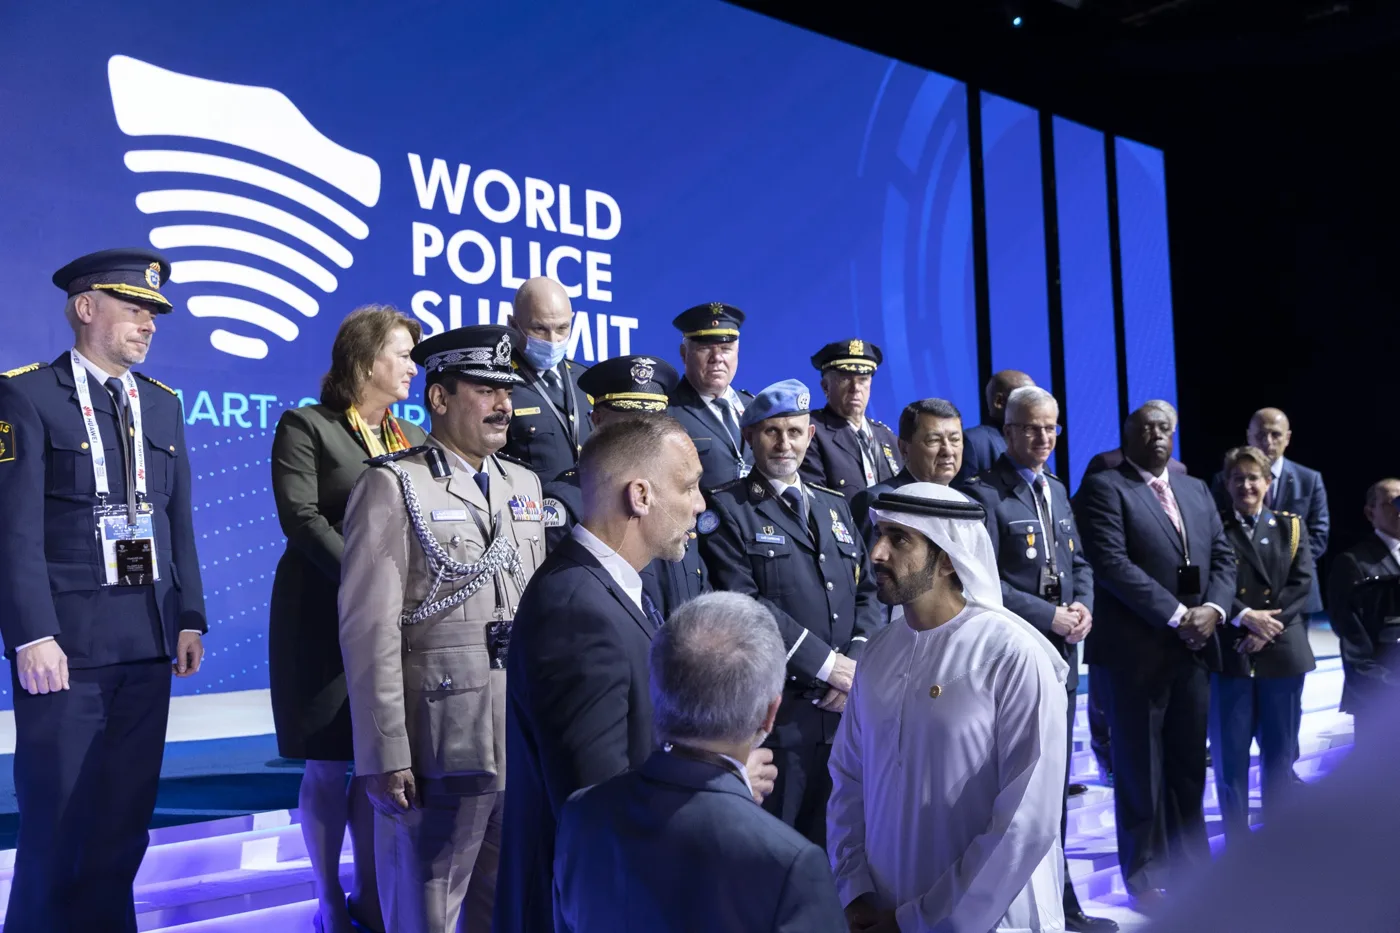
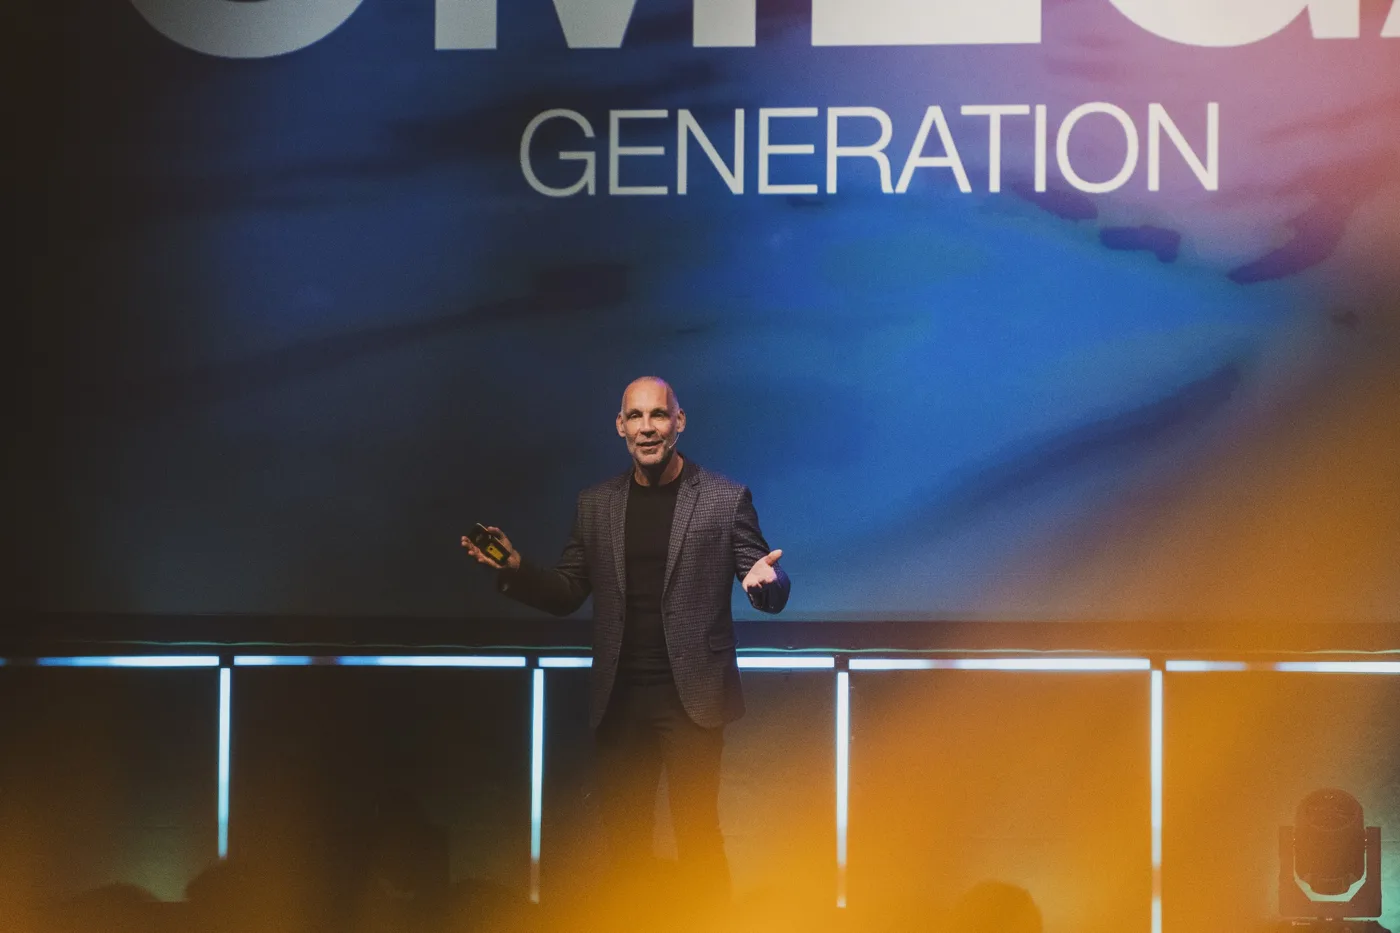
Een volle congreszaal, een tafelgesprek op televisie, een politietop in Dubai.
Een greep uit ruim 400 opdrachtgevers
Wat opdrachtgevers zeggen

“De bijdrage aan het Congres Opsporing was bijzonder en inspirerend! Herkenning, bewustwording en een wake-up call. Een hele goede bijdrage middels een zeer professionele performing.”Lees de hele review →
“Het symposium ‘Pilot versus Nerds, Airpower in the information Age’ een groot succes. Ook in de reacties van de deelnemers zijn louter positieve geluiden te horen. Mede door jouw inzet en optreden hebben we dit resultaat kunnen bereiken.”Lees de hele review →
“Je gaf ons een zeer informatieve, inspirerende en entertainende lezing. Uit de beoordeling bleek dat jouw optreden zeer werd gewaardeerd door deelnemers en EU-leden. Dankjewel!”Lees de hele review →
“Wij danken jou nogmaals voor jouw inspirerende bijdrage als kickoff van de module. We hebben jouw lezing als waardevol ervaren. De inspiratie en antwoorden op de vragen hebben de deelnemers aan het denken gezet. Vanuit deze Top Defensie Vorming verwachten we dan ook verschillende nieuwe initiatieven. En dat is mede te danken aan jouw inspirerende kickoff.”Lees de hele review →
“Een indrukwekkende en verrassende presentatie voor onze medewerkers en klanten. De snelheid van verandering, die je heel goed wist neer te zetten in een energiek betoog, vraagt om een disruptieve aanpak. Wordt vervolgd!”Lees de hele review →
Zo werkt een boeking
Je aanvraag
Via het formulier, telefoon, e-mail of WhatsApp. Een paar zinnen zijn genoeg om te beginnen.
We nemen contact op
We willen weten hoe jouw evenement eruitziet, wie er in de zaal zitten en welke thema's jou interesseren.
Een voorstel op papier
Met het onderwerp, de vorm (op locatie of online), de duur (30, 45, 60 minuten of langer) en de prijs (vanaf € 3.500 voor webinars), zodat je het intern kunt bespreken.
Kennismaken met Richard
Daarna plannen we een gesprek in. Samen brainstormen jullie over de lezing, de onderwerpen en de vorm. Dat kost je niets.
Veelgestelde vragen
Voor wie is deze keynote?
Voor organisaties die zich willen wapenen tegen criminelen die AI gebruiken: bestuursbijeenkomsten, congressen over veiligheid, personeelsdagen, kick-offs van IT- en securityteams en sectorbijeenkomsten. De lezing is gemaakt voor een gemengde zaal, met bestuurders, managers, specialisten en medewerkers die elke dag mails, betalingen en klantgegevens verwerken, van dertig tot drieduizend mensen. Ook voor bijeenkomsten met medewerkers, klanten en relaties is de lezing geschikt.
Wat neemt de zaal mee?
Een helder beeld van wat criminelen nu met AI doen, van gekloonde stemmen tot nepsollicitanten. Een blik vooruit: aanvallen die AI zelf uitvoert, misdaad via robots en auto's, en quantumcomputers die de versleuteling van nu kunnen breken. En een beeld van de weerbare organisatie: mens en AI in één team, nieuwe rollen, een bestuur dat richting geeft en partners over de hele wereld.
Maakt de lezing de zaal niet bang?
Nee. De lezing laat zien wat er gebeurt, zonder rampverhalen, en vooral hoeveel verdedigers met dezelfde technologie kunnen. Wie begrijpt hoe een aanval werkt, herkent hem eerder. De zaal gaat naar huis met een scherp beeld en met vertrouwen, niet met angst.
Wat is het verschil met de lezing De AI-revolutie?
De AI-revolutie gaat over wat AI kan en hoe organisaties en mensen ermee veranderen; de criminele kant is daar één onderwerp. In Cybercrime in het AI-tijdperk is de criminele kant het hele verhaal: deepfakes, fraude, gijzelsoftware, de toekomst van criminaliteit, kritieke infrastructuur en de weerbare organisatie. Twijfel je, dan adviseren we in het kennismakingsgesprek.
Wordt de lezing afgestemd op onze sector?
Ja. Vooraf is er een kennismakingsgesprek over de zaal, de sector en de vragen die spelen. De voorbeelden komen uit de wereld van het publiek: een zaal met zorgbestuurders hoort andere voorbeelden dan een bijeenkomst van banken of een dag voor de beheerders van stroom- en waternetten. Voor elke sector is er ook een eigen sectorpagina.
Hoe lang duurt de lezing, en kan het in het Engels of online?
30, 45 of 60 minuten, en langer kan ook. Met ruimte voor vragen uit de zaal, in het Nederlands of het Engels, op locatie of online. Wil je verder dan een keynote, dan zijn er masterclasses, boardroomsessies voor directie, bestuurders en managers, en workshops voor alle medewerkers.
Wat kost de keynote Cybercrime in het AI-tijdperk?
Keynotes zijn er vanaf € 3.500 (webinars). De prijs van een keynote is afhankelijk van locatie, duur en eventueel gewenst maatwerk. Stuur je datum en een korte beschrijving van de zaal mee, dan staat in het voorstel wat de lezing voor jouw evenement kost.
Interesse in Cybercrime in het AI-tijdperk voor je evenement?
Vertel in een paar zinnen over je evenement en wie er in de zaal zitten, en noem de datum.
Liever direct contact? Bel 085 303 0792 · mail talks@vanhooijdonk.com · stuur een WhatsApp